ডেটা গুরুত্বপূর্ণ নয়: ডিজি ব্যানবেইস
খুলনাঞ্চল রিপোর্ট।।
১৫ আগস্টকে কেন্দ্র করে সাইবার হামলার ঝুঁকি ছিল বাংলাদেশে। সেই দিনকে কেন্দ্র করে সরকারি সাইবার ইস্যু দেখভালকারী প্রতিষ্ঠান সার্ট এবং আর্থিক খাতের রেগুলেটরি প্রতিষ্ঠান বাংলাদেশ ব্যাংক সতর্কতা জারি করে রেখেছিল আগেভাগেই। সাইবার দুষ্কৃতিকারীদের হাত থেকে প্রতিষ্ঠানকে বাঁচাতে বিভিন্ন পদক্ষেপের কথা বলা হয়েছিল সতর্কবার্তায়।
তারপরও সরকারি হিসাব বলছে, সাইবার দুষ্কৃতিকারীরা সেদিন দেশের ব্যাংক, ব্যক্তি মালিকানাধীন প্রতিষ্ঠান, মিডিয়া হাউজসহ বেশকটি প্রতিষ্ঠানে ডিট্রিবিউটেড ডিনায়াল অব সার্ভিস বা (ডিডস) হামলা চালিয়েছিল। ফলে দীর্ঘক্ষণ ডাউন ছিল আক্রান্ত ওয়েব সাইটগুলো।
অনুসন্ধান বলছে, ১৫ আগস্টের পর এখনও প্রতিদিন গড়ে প্রায় দু’তিনটি সাইট ডিডস হামলার শিকার হচ্ছে। কোনো কোনো সাইটের আবার লগইন ক্রিডেনশিয়াল (ইউজার নেইম, পাসওয়ার্ড) শেয়ার করছে সাইবার হামলাকারীরা।
সম্প্রতি অর্ন্তজালে হ্যাকারদের ”বাংলাদেশ শিক্ষা তথ্য ও পরিসংখ্যান ব্যুরো (ব্যানবেইস)” এর ওয়েবসাইট সংক্রান্ত একটি পোস্ট নজরে আসে; যেখানে অ্যাডমিন লগইন তথ্য পাসওয়ার্ডসহ দেওয়া হয়েছে। পরে শেয়ারকৃত তথ্যের যথার্থতা পায় বাংলাভিশন।
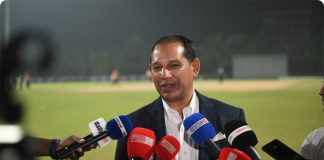
বিষয়টি নিয়ে কথা হয় বাংলাদেশ শিক্ষা তথ্য ও পরিসংখ্যান ব্যুরো (ব্যানবেইস)-এর মহাপরিচালক (অতিরিক্ত সচিব) মো. মুহিবুর রহমানের সাথে।
তিনি জানান, আমরা যে ডেটা সংরক্ষণ করি তার অধিকাংশই ওপেন। তাই এসব ডেটার তেমন কোনো গুরুত্ব নেই। যেহেতু ডেটা বিক্রি করা যায় সেক্ষেত্রে আমরা কিছুটা রেস্ট্রিক্ট্র করার চিন্তা করবো।
সাইবারা হামলায় সাইটের কোনো সমস্যা বা ক্রিডেনশিয়াল বেহাত হয়েছে কি না- এমন প্রশ্নে মুহিবুর রহমান বলেন, এই মুহূর্তে আমরা ভালনারেবল সিচ্যুয়েশনে নাই, পরবর্তী বছর থেকে আমরা গুরুত্বপূর্ণ হবো, যখন আমাদের আইএমএস চালু হবে। তখন আইএমএসে সারা বাংলাদেশের ডেটা থাকবে।
তিনি বলেন, সারা বাংলাদেশে আইসিটি ট্রেনিং সংক্রান্ত যে সাইট, সেখানে সবার তথ্যই নিয়মিত আপলোড করা হয়, এমনকি আমিও করি। যেখানে তেমন কোনো গুরুত্বপূণৃ তথ্য থাকে না। তাই হ্যাকাররা এই মহূর্তে তথ্য ম্যানিপুলেট করলেও জাতীয় কোনো সমস্যা হবে না।
”তথ্যগুলো পিডিএফ আকারে আপলোড করা থাকে, এটাকে কেউ পরিবর্তন করতে পারবে না। তবে কেউ অ্যাডমিন অ্যাক্সেস নিয়ে থাকলে সম্ভব হবে” যোগ করেন তিনি।”
তিনি বলেন, ”যত ডিজিটাইজেশনে যাবেন, যত অটোমোশনে যাবেন, ততই ঝুঁকির মধ্যে পড়বেন, কোনো সন্দেহ নাই” আমরা আগামী বছর নিয়ে ভয়ে আছি”।
মুহিবুর রহমান বলেন, আমরা সাইটে শুধু তথ্য আপলোড করি, সাইটটি এটুআই তত্ত্বাবধান করে থাকে। এমনকি পাসওয়ার্ড পরিবর্তনের সময়ও তাদের সহযোগিতা নিতে হয়।
এ বিষয়ে এটুআই ‘র প্রকল্প পরিচালক মামুনুর রশিদ ভূঁইয়া বলেন, এ বিষয়ে দায়ভার সবাইকেই নিতে হবে। বিসিসিতে সাইট হোস্ট করা আছে, তাই আমরাও যথেষ্ট গুরুত্বসহকারে নিরাপত্তা নিশ্চিত করতে কাজ করছি। তারা যে কনটেন্ট আপলোড করছে, সেখান থেকেও ভলনারেবল হওয়ার সম্ভাবনা আছে। পাশাপাশি আমাদের সচেতনতাও বাড়াতে হবে।
ব্যানবেইসের আইসিটি শিক্ষকদের ট্রেনিং সংক্রান্ত যে সাইটের কথা বলা হচ্ছে যার কোনো গুরুত্বই নেই মহাপরিচালকের কাছে, দেখা যাক সেখানে কী তথ্য থাকে।
অনুসন্ধান বলছে, দেশব্যাপী আইসিটি শিক্ষকদের (ইউআইটিআরসিই) যে ট্রেনিং হয়, সেখানে একজন শিক্ষকের ব্যক্তিগত ও শিক্ষাসংক্রান্ত যাবতীয় তথ্য, স্থায়ী-অস্থায়ী ঠিকানা, ব্যানবেইসে তাদের লগইন আইডি এবং পাসওয়ার্ড এমনকি তার নিজস্ব এনআইডি, মেইল আইডি, শিক্ষাপ্রতিষ্ঠানসহ স্পর্শকাতর আরও তথ্য থাকে।-বাংলাভিশন